
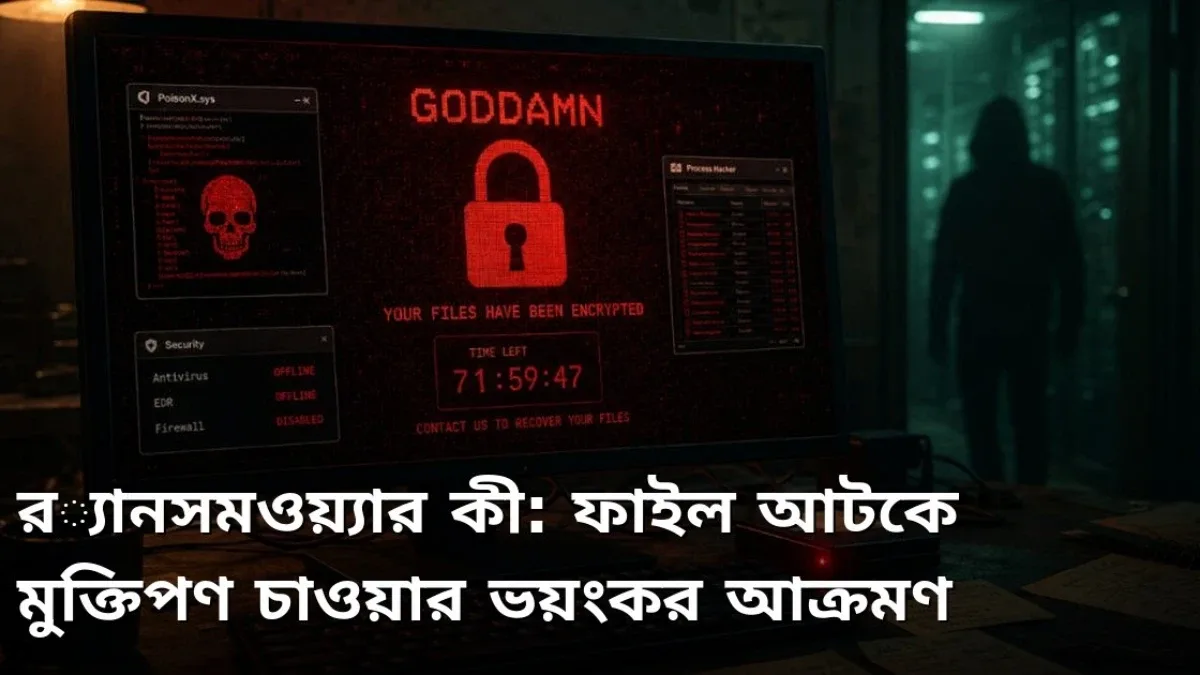
সকালে অফিসের কম্পিউটার চালু করে দেখলেন, কোনো ফাইলই খুলছে না। প্রতিটি ফাইলের নামের শেষে অদ্ভুত অক্ষর যোগ হয়েছে, আর পর্দায় বড় করে লেখা, ফাইল ফেরত পেতে নির্দিষ্ট পরিমাণ টাকা পাঠাতে হবে নির্দিষ্ট সময়ের মধ্যে। এই ভয়ংকর অভিজ্ঞতার নাম র্যানসমওয়্যার আক্রমণ। বিশ্বজুড়ে হাসপাতাল, ব্যাংক, বিশ্ববিদ্যালয় থেকে শুরু করে সাধারণ মানুষের ব্যক্তিগত কম্পিউটার পর্যন্ত এই আক্রমণের শিকার হয়েছে। বাংলাদেশেও ছোট ব্যবসা ও ব্যক্তিগত ব্যবহারকারীদের এমন ঘটনার খবর পাওয়া যায়। আজকের লেখায় আমরা সহজ ভাষায় জানব, র্যানসমওয়্যার আসলে কী, এটি কীভাবে ছড়ায়, আক্রান্ত হলে কী করা উচিত এবং সবচেয়ে গুরুত্বপূর্ণ, কীভাবে আগে থেকেই নিজের তথ্য সুরক্ষিত রাখা যায়।
র্যানসমওয়্যার আসলে কীভাবে কাজ করে
র্যানসমওয়্যার এক ধরনের ক্ষতিকর সফটওয়্যার বা ম্যালওয়্যার। কম্পিউটার বা ফোনে ঢুকে পড়লে এটি গোপনে সব গুরুত্বপূর্ণ ফাইল, ছবি, নথি ও ডাটাবেস বিশেষ গাণিতিক পদ্ধতিতে আটকে দেয়, যাকে এনক্রিপশন বলে। আটকে যাওয়া ফাইলগুলো আসল চাবি ছাড়া কোনোভাবেই খোলা যায় না, আর সেই চাবি থাকে আক্রমণকারীর হাতে। এরপর পর্দায় মুক্তিপণের বার্তা দেখায়, যেখানে সাধারণত ক্রিপ্টোকারেন্সিতে টাকা পাঠাতে বলা হয় এবং সময়সীমা বেঁধে দিয়ে ভয় দেখানো হয় যে দেরি হলে ফাইল চিরতরে মুছে যাবে। ভয়ংকর বিষয় হলো, টাকা পাঠালেও ফাইল ফেরত পাওয়ার কোনো নিশ্চয়তা থাকে না, অনেক ক্ষেত্রে টাকা নিয়েও আক্রমণকারীরা উধাও হয়ে যায়। তাই বিশেষজ্ঞরা সব সময় মুক্তিপণ না দেওয়ার পরামর্শ দেন।
কীভাবে এই ম্যালওয়্যার ঢুকে পড়ে
র্যানসমওয়্যার ঢোকার সবচেয়ে সাধারণ পথ হলো ভুয়া ইমেইল। চালান, চাকরির অফার বা ব্যাংকের সতর্কবার্তার ছদ্মবেশে আসা ইমেইলের সংযুক্ত ফাইল খুললেই এটি সক্রিয় হয়ে ওঠে। দ্বিতীয় পথ হলো পাইরেটেড বা ফাটল ধরানো সফটওয়্যার ও গেম ডাউনলোড, যেগুলোর ভেতরে লুকিয়ে থাকে এই ক্ষতিকর কোড। তৃতীয়ত, পুরনো ও হালনাগাদ না করা সফটওয়্যারের দুর্বলতা কাজে লাগিয়েও আক্রমণকারীরা ঢুকে পড়ে। অসতর্ক ওয়েবসাইটে ভুয়া ডাউনলোড বোতাম বা পপ-আপ বিজ্ঞাপনে ক্লিক করাও ঝুঁকিপূর্ণ। একই নেটওয়ার্কে থাকা একটি যন্ত্র আক্রান্ত হলে সেখান থেকে অন্য যন্ত্রেও ছড়িয়ে পড়তে পারে, তাই অফিসের ক্ষেত্রে ক্ষতি অনেক বড় হয়। অর্থাৎ প্রতিরোধের মূল চাবিকাঠি হলো সতর্কতা ও নিয়মিত হালনাগাদ।
- অপরিচিত ইমেইলের সংযুক্তি বা লিংকে যাচাই ছাড়া কখনো ক্লিক করবেন না।
- সফটওয়্যার শুধু অফিসিয়াল ওয়েবসাইট বা বিশ্বস্ত উৎস থেকে নামান।
- অপারেটিং সিস্টেম ও অ্যান্টিভাইরাস সব সময় হালনাগাদ রাখুন।
- গুরুত্বপূর্ণ ফাইলের নিয়মিত ব্যাকআপ আলাদা জায়গায় রাখুন।
আক্রান্ত হলে সাথে সাথে যা করবেন
যদি বুঝতে পারেন কম্পিউটার আক্রান্ত হয়েছে, প্রথম কাজ হলো যন্ত্রটিকে ইন্টারনেট ও নেটওয়ার্ক থেকে বিচ্ছিন্ন করা, যাতে অন্য যন্ত্রে ছড়াতে না পারে। দ্বিতীয়ত, ভয় পেয়ে তাড়াহুড়ো করে মুক্তিপণ পাঠাবেন না, এতে ফাইল ফেরতের নিশ্চয়তা নেই বরং অপরাধীদের উৎসাহ বাড়ে। তৃতীয়ত, পর্দার বার্তা ও আক্রান্ত ফাইলের নমুনা সংরক্ষণ করে সাইবার নিরাপত্তা বিশেষজ্ঞ বা আইনশৃঙ্খলা বাহিনীর সাইবার ইউনিটে জানান। অনেক পুরনো ও পরিচিত র্যানসমওয়্যারের ক্ষেত্রে নিরাপত্তা গবেষকরা বিনামূল্যে ফাইল উদ্ধারের টুল প্রকাশ করেছেন, বিশেষজ্ঞরা সেগুলো যাচাই করে দেখতে পারেন। সবশেষে, সিস্টেম পুরোপুরি পরিষ্কার করে নতুন করে সাজিয়ে তারপর ব্যাকআপ থেকে ফাইল ফেরত আনা সবচেয়ে নিরাপদ পথ। অফিসের ক্ষেত্রে নিজে চেষ্টা না করে অবশ্যই তথ্যপ্রযুক্তি বিভাগকে জানান।
⚠ সতর্কতা: মুক্তিপণ পাঠানো মানেই ফাইল ফেরত পাওয়া নয়। অনেক ভুক্তভোগী টাকা দিয়েও চাবি পাননি, আবার কারো কারো ক্ষেত্রে টাকা দেওয়ার পর আবারও অর্থ দাবি করা হয়েছে। এছাড়া আক্রান্ত কম্পিউটারে ব্যাংকিং বা গুরুত্বপূর্ণ অ্যাকাউন্টে লগইন করা থেকে বিরত থাকুন, কারণ তথ্য চুরির ম্যালওয়্যারও একই সঙ্গে থাকতে পারে। আক্রমণের পর সব গুরুত্বপূর্ণ পাসওয়ার্ড অন্য নিরাপদ যন্ত্র থেকে বদলে ফেলা বুদ্ধিমানের কাজ।
সবচেয়ে নির্ভরযোগ্য সুরক্ষা হলো নিয়মিত ব্যাকআপের অভ্যাস। গুরুত্বপূর্ণ ফাইলগুলো অন্তত দুটি জায়গায় রাখুন, একটি বহিরাগত হার্ড ড্রাইভে যা সব সময় কম্পিউটারের সঙ্গে যুক্ত থাকে না, আরেকটি বিশ্বস্ত ক্লাউড সংরক্ষণে। ব্যাকআপ যন্ত্র সব সময় যুক্ত থাকলে র্যানসমওয়্যার সেটিকেও আটকে দিতে পারে, তাই মাঝে মাঝে বিচ্ছিন্ন করে রাখা জরুরি। মাসে একবার ব্যাকআপ থেকে ফাইল খুলে দেখে নিন, ব্যাকআপ সত্যিই কাজ করছে কিনা। ছোট এই অভ্যাসগুলোই বড় বিপদের দিনে আপনার বছরের পর বছরের ছবি, নথি ও কাজ বাঁচিয়ে দেবে। প্রতিরোধ সব সময় প্রতিকারের চেয়ে সহজ ও সস্তা, সাইবার জগতে এই কথাটি সবচেয়ে বেশি সত্য।
ব্যাকআপের ক্ষেত্রে বিশেষজ্ঞরা একটি সহজ নিয়ম অনুসরণ করেন, যাকে বলা হয় একাধিক কপির নিয়ম। গুরুত্বপূর্ণ ফাইলের অন্তত তিনটি কপি রাখা, দুটি ভিন্ন মাধ্যমে রাখা এবং একটি কপি বাড়ির বাইরে বা ক্লাউডে রাখা, এই তিনটি শর্ত মানলে প্রায় যেকোনো দুর্যোগে ডেটা বেঁচে যায়। ব্যবসায়িক প্রতিষ্ঠানের জন্য নিয়মিত ব্যাকআপ পরীক্ষা করাও জরুরি, কারণ নষ্ট ব্যাকআপ বিপদের সময় কোনো কাজে আসে না। সাধারণ ব্যবহারকারীরা মাসে একদিন নির্দিষ্ট করে ছবি ও নথি ব্যাকআপ নেওয়ার অভ্যাস করতে পারেন। এছাড়া অপরিচিত ওয়াই-ফাই নেটওয়ার্কে সংবেদনশীল কাজ না করা ও ব্রাউজার হালনাগাদ রাখাও আক্রমণের পথ কমায়। সাইবার নিরাপত্তায় প্রযুক্তির পাশাপাশি সচেতনতাই সবচেয়ে বড় ঢাল, প্রতিটি ব্যবহারকারীর এই মানসিকতা গড়ে তোলা দরকার।
আরেকটি গুরুত্বপূর্ণ অভ্যাস হলো সফটওয়্যার হালনাগাদ রাখা। পুরনো অপারেটিং সিস্টেম ও অ্যাপের দুর্বলতা কাজে লাগিয়েই অনেক আক্রমণ হয়, তাই হালনাগাদ এলে দেরি না করে ইনস্টল করা উচিত। অপরিচিত ওয়েবসাইট থেকে বিনামূল্যের সফটওয়্যার ডাউনলোড করা থেকে বিরত থাকুন, কারণ এগুলোর সঙ্গে লুকানো ক্ষতিকর প্রোগ্রাম থাকার ঝুঁকি বেশি। বিশ্বস্ত উৎস ছাড়া কোনো ফাইল খোলার আগে অ্যান্টিভাইরাস দিয়ে পরীক্ষা করে নেওয়া ভালো অভ্যাস।
শেষ কথা
র্যানসমওয়্যার ভয়ংকর হলেও সতর্ক ব্যবহার ও নিয়মিত ব্যাকআপ থাকলে এর ক্ষতি প্রায় শূন্যে নামিয়ে আনা যায়। অপরিচিত লিংক ও ফাইলে সতর্ক থাকুন, সফটওয়্যার হালনাগাদ রাখুন এবং ব্যাকআপের অভ্যাস গড়ে তুলুন। আপনার তথ্যের সুরক্ষা শেষ পর্যন্ত আপনার নিজের হাতেই।
📱 প্রতিদিন এমন আরও টিপস পেতে আমার Telegram চ্যানেলে যোগ দিন: https://t.me/earnhelosp
আলোচনা ও মন্তব্য (0)
এই পোস্টে এখনো কোনো মন্তব্য করা হয়নি। প্রথম মন্তব্যকারী হোন!